Average Ratings 0 Ratings
Average Ratings 0 Ratings
Similar Products
-
KitecyberKitecyber: Data & Gen AI Security, Built on the Endpoint Your most sensitive data leaves through browsers, Gen AI prompts, SaaS uploads, and clipboards — faster than any network tool can catch it. Kitecyber stops that at the source, with a single lightweight agent that runs directly on the endpoint and acts the instant data is touched, not after it's already gone. Because it lives on the device, Kitecyber has full context — device, OS, process, data, user, and network activity together, in real time. That's the vantage point network- and cloud-only tools simply don't have. Data security that keeps up with your data. Kitecyber classifies sensitive information with LLM-powered, context-aware intelligence across 80+ categories — PII, PHI, PCI, source code, IP — at over 90% accuracy, not brittle keyword matching. It tracks data lineage through screenshots, encoding, and file conversion that defeat traditional scanners, and blocks policy violations inline, before data ever leaves the endpoint. Gen AI security for the age of AI agents. Kitecyber tracks sensitive data pasted or uploaded into tools like ChatGPT, Claude, and Gemini and stops it in real time. It discovers shadow AI reaching your devices and extends visibility to the AI agents now acting on your users' behalf — the blind spot identity- and network-based tools were never built to see. Trusted and proven. Kitecyber secures fast-growing fintech, BFSI, and SMB organizations in highly regulated environments, partnering with GRC leaders like Scrut Automation to unify security and compliance. It's SOC 2 Type II compliant, deploys in about a day, and delivers enterprise-grade protection without enterprise complexity. See what full-context data and Gen AI security looks like. Learn more at kitecyber.com.
-
ManageEngine Endpoint CentralManageEngine Endpoint Central is a unified endpoint management and security platform designed for IT teams managing diverse and distributed device environments eliminating the need for multiple disconnected products for patching, remote access, mobile management, and security. The platform supports Windows, macOS, Linux, iOS, Android, and Chrome OS. Automated patch deployment covers OS and 1,000+ third-party applications with scheduling, testing, rollback, and compliance reporting. Software can be deployed, updated, or removed across thousands of endpoints simultaneously. OS imaging workflows provision new devices quickly, while continuous asset inventory supports license compliance and audit readiness. Security capabilities are built directly into the platform. Vulnerability assessment identifies and prioritizes endpoint weaknesses by severity. Application control prevents unauthorized software execution. Device control governs USB and peripheral access. Endpoint privilege management removes unnecessary admin rights. EDR delivers behavioral threat detection and incident response, while NGAV blocks malware, ransomware, and zero-day threats. BitLocker and FileVault encryption enforces disk protection across Windows and macOS. Built-in remote desktop allows technicians to connect instantly without third-party software. Integrated MDM covers iOS and Android enrollment, app management, and remote wipe for corporate and BYOD environments. DEX monitoring gives IT teams real-time visibility into device performance enabling proactive issue resolution before productivity is impacted. Available as cloud or on-premises across Free, Professional, Enterprise, UEM, and Security editions.
-
ThreatLockerThreatLocker is a Zero Trust security platform that stops cyber threats by allowing only approved applications and activity to run. It removes standing admin rights, enforces least privilege, and gives organizations precise control over software behavior. With capabilities like application control, ringfencing, and device and storage restrictions, it prevents ransomware, zero day exploits, and unauthorized actions before they can execute. Purpose built for IT and security teams, ThreatLocker offers centralized management and full visibility across endpoints, users, and applications. It helps shrink the attack surface, restrict lateral movement, and meet compliance requirements with detailed auditing. Quick to deploy and easy to manage, the platform includes a large maintained application library and simplified approval workflows, enabling stronger security with less operational burden while keeping the business running smoothly.
-
IruIru AI reimagines enterprise security and IT management with a unified, AI-driven platform that eliminates tool fragmentation and operational overhead. At its core is the Iru Context Model, a dynamic intelligence layer that connects identity, endpoint, and compliance management into one cohesive ecosystem. The platform offers passwordless authentication, device-bound access policies, and real-time vulnerability detection—creating a trust fabric that safeguards every user and device. Iru’s endpoint suite integrates management, detection, and response capabilities across Apple, Windows, and Android environments for holistic protection. Its Compliance Automation engine continuously maps and updates controls, ensuring organizations remain audit-ready while accelerating deal cycles. By merging automation with contextual intelligence, Iru empowers IT and security teams to make faster, smarter decisions. Companies gain a consolidated view of their infrastructure, reducing zero-day exploit risks and boosting productivity across teams. With a 4.75/5 G2 rating and adoption by thousands of high-growth enterprises, Iru delivers a future-ready foundation for secure, intelligent business operations.
-
1Password1Password is a password manager that's secure, scalable, easy-to-use, and trusted by some of the most prestigious companies in the world. 1Password makes it easy to keep your employees safe online with its simple interface. Good security habits will become second nature once 1Password is a part of your employees' workflow. 1Password Advanced Protection now available with 1Password Business You can set Master Password policies, enforce two factor authentication across the entire team, limit access with firewall rules, review sign in attempts, and require that your team use the latest version 1Password. Our award-winning apps can be downloaded for Mac, iOS and Linux as well as Windows, Android, and Windows. 1Password syncs seamlessly between devices so that your employees have access to their passwords at all times. Your risk is reduced and your productivity increases when everyone uses 1Password.
-
Criminal IPCriminal IP is a cyber threat intelligence search engine that detects vulnerabilities in personal and corporate cyber assets in real time and allows users to take preemptive actions. Coming from the idea that individuals and businesses would be able to boost their cyber security by obtaining information about accessing IP addresses in advance, Criminal IP's extensive data of over 4.2 billion IP addresses and counting to provide threat-relevant information about malicious IP addresses, malicious links, phishing websites, certificates, industrial control systems, IoTs, servers, CCTVs, etc. Using Criminal IP’s four key features (Asset Search, Domain Search, Exploit Search, and Image Search), you can search for IP risk scores and vulnerabilities related to searched IP addresses and domains, vulnerabilities for each service, and assets that are open to cyber attacks in image forms, in respective order.
-
Admin By Request Endpoint Privilege ManagementAdmin By Request EPM is an endpoint privilege management solution for Windows, macOS, and Linux. It removes permanent local admin rights and grants elevation only when a task requires it, so a compromised account can't take over an entire system. Elevation applies to applications rather than user accounts, and privileges can be delegated by user or group to fit developers, general staff, and third-party contractors alike. Threat and behavioral analytics identify risky users, assets, and software, and every session is logged for auditing. The solution runs from a single portal, works online or offline, and requires no additional servers or databases.
-
DaylightDaylight combines cutting-edge agentic AI with top-tier human skills to offer an advanced managed detection and response service that transcends mere notifications, striving to “take command” of your cybersecurity landscape. It ensures comprehensive monitoring of your entire environment, leaving no gaps, while providing context-sensitive protection that adapts and evolves based on your systems and historical incidents, including communications through platforms like Slack. This service boasts an exceptionally low rate of false positives, the quickest detection and response times in the industry, and seamless integration with your existing IT and security tools, accommodating limitless platforms and integrations while delivering actionable insights through AI-enhanced dashboards without unnecessary noise. With Daylight, you receive true comprehensive threat detection and response without the need for escalations, round-the-clock expert assistance, tailored response workflows, extensive visibility across your environment, and quantifiable enhancements in analyst efficiency and response time, all designed to transition your security operations from a reactive stance to a proactive command approach. This holistic approach not only empowers your team but also fortifies your defenses against evolving threats in the digital landscape.
-
Bitdefender Ultimate Small Business SecurityBitdefender Small Business Security provides robust, enterprise-level cyber-defense tailored for smaller companies, ensuring protection across various platforms including Windows, macOS, iOS, and Android. With a centralized management system that is user-friendly, it allows organizations lacking dedicated IT personnel to efficiently implement and oversee their security measures from a single interface. The solution features a multi-layered approach to endpoint protection, incorporating machine learning, behavioral analysis, real-time monitoring, process termination, and rollback capabilities to safeguard against both known and emerging threats. Additionally, it includes ransomware prevention and remediation strategies that detect unusual encryption activities and facilitate file recovery from backups. Users are also protected against fileless attacks, with measures like memory and back-injection interference as well as script blocking. The software further enhances security by preventing phishing and fraud through the blocking of malicious websites and alerting users accordingly, while offering advanced exploit protection with real-time shields for common applications such as browsers, Office software, and Adobe Reader, thus ensuring all-encompassing endpoint security. This comprehensive suite of features makes it an ideal choice for small businesses seeking to fortify their cybersecurity defenses.
-
csidec/side: The Client-Side Platform for Cybersecurity, Compliance, and Privacy Monitoring third-party scripts effectively eliminates uncertainty, ensuring that you are always aware of what is being delivered to your users' browsers, while also enhancing script performance by up to 30%. The unchecked presence of these scripts in users' browsers can lead to significant issues when things go awry, resulting in adverse publicity, potential legal actions, and claims for damages stemming from security breaches. Compliance with PCI DSS 4.0.1, particularly sections 6.4.3 and 11.6.1, requires that organizations handling cardholder data implement tamper-detection measures by March 31, 2025, to help prevent attacks by notifying stakeholders of unauthorized modifications to HTTP headers and payment information. c/side stands out as the sole fully autonomous detection solution dedicated to evaluating third-party scripts, moving beyond reliance on merely threat feed intelligence or easily bypassed detections. By leveraging historical data and artificial intelligence, c/side meticulously analyzes the payloads and behaviors of scripts, ensuring a proactive stance against emerging threats. Our continuous monitoring of numerous sites allows us to stay ahead of new attack vectors, as we process all scripts to refine and enhance our detection capabilities. This comprehensive approach not only safeguards your digital environment but also instills greater confidence in the security of third-party integrations.
Description
Palo Alto Networks Cortex Agentic Endpoint Security (AES) is an endpoint protection and AI security governance platform designed to secure autonomous agents, developer tools, and software components across enterprise devices. The software provides continuous discovery of AI applications, local language models, MCP servers, browser extensions, IDE plugins, and open-source packages that may introduce security risks. Its AI-native visibility capabilities help security teams identify unauthorized software and previously unmanaged AI tools operating within their environments. Context-aware risk analysis evaluates application behavior, permissions, software supply chain relationships, and access to sensitive resources. The platform maintains an AI Context Graph that connects discovered assets with relevant security information to support risk assessment and investigation. Governance tools allow administrators to establish security policies, restrict unsafe interactions, and remove insecure packages or extensions. Runtime protection monitors autonomous agent activity and blocks prohibited actions, malicious downloads, prompt injection attempts, and potential data exfiltration. Cortex AES integrates with Cortex XDR and Prisma AIRS to combine endpoint monitoring with AI application security and threat prevention capabilities. Organizations can deploy the solution as a standalone security product or alongside existing endpoint security infrastructure, with optional managed protection and investigation services from Palo Alto Networks Unit 42.
Description
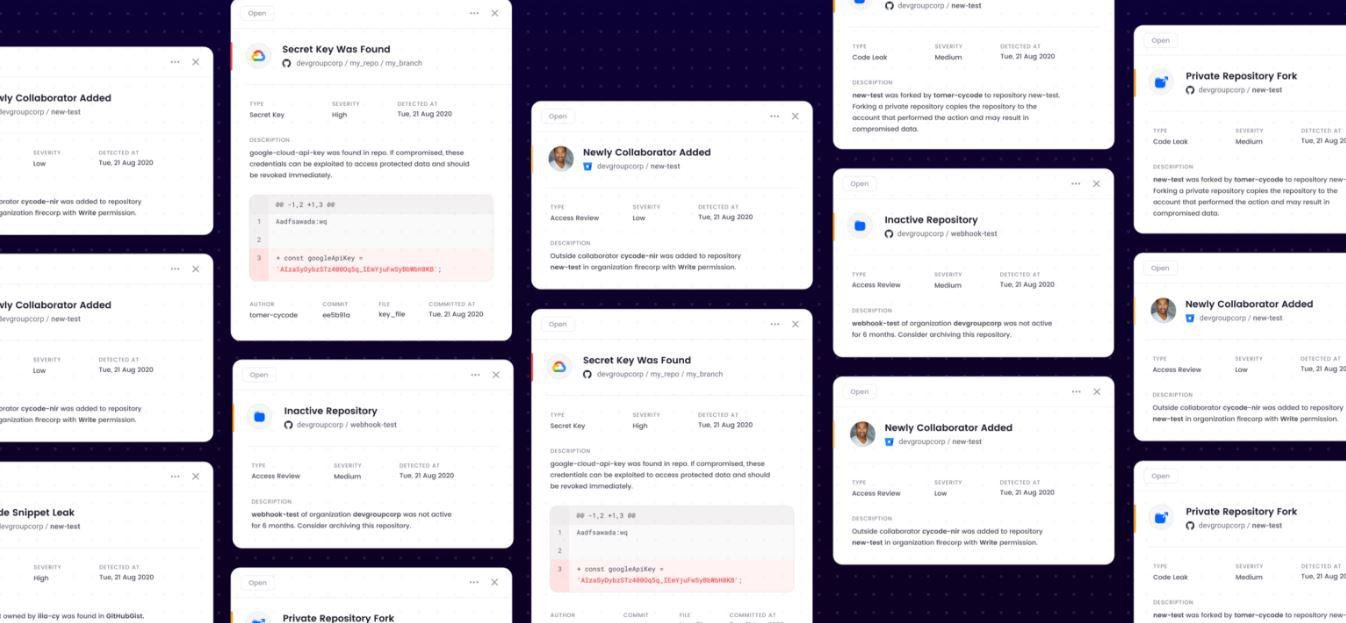
A comprehensive solution for ensuring security, governance, and pipeline integrity across all development tools and infrastructure is essential. Strengthen your source control management systems (SCM) by detecting secrets and leaks, while also safeguarding against code tampering. Examine your CI/CD configurations and Infrastructure-as-Code (IaC) for any security vulnerabilities or misconfigurations. Track any discrepancies between production systems’ IaC setups to thwart unauthorized code alterations. It's crucial to prevent developers from accidently making proprietary code public in repositories; this includes fingerprinting code assets and proactively identifying potential exposure on external sites. Maintain an inventory of assets, enforce stringent security policies, and easily showcase compliance throughout your DevOps ecosystem, whether it operates in the cloud or on-premises. Regularly scan IaC files for security flaws, ensuring alignment between specified IaC configurations and the actual infrastructure in use. Each commit or pull/merge request should be scrutinized for hard-coded secrets to prevent them from being merged into the master branch across all SCM platforms and various programming languages, thereby enhancing overall security measures. Implementing these strategies will create a robust security framework that supports both development agility and compliance.
API Access
Has API
No
API Access
Has API
No



Integrations
GitHub
Yes
Axonius
No
CircleCI
No
Cobalt
No
Cursor
Yes
Flexport
No
GitLab
No
Google Cloud Platform
No
Homebrew
Yes
IntelliJ IDEA
Yes
Integrations
GitHub
Yes
Axonius
Yes
CircleCI
Yes
Cobalt
Yes
Cursor
No
Flexport
Yes
GitLab
Yes
Google Cloud Platform
Yes
Homebrew
No
IntelliJ IDEA
No
Pricing Details
No price information available.
Free Trial
No
Free Version
No
Pricing Details
No price information available.
Free Trial
Yes
Free Version
No
Deployment
Web-Based
Yes
On-Premises
No
iPhone App
No
iPad App
No
Android App
No
Windows
Yes
Mac
Yes
Linux
Yes
Chromebook
No
Deployment
Web-Based
Yes
On-Premises
Yes
iPhone App
No
iPad App
No
Android App
No
Windows
No
Mac
No
Linux
No
Chromebook
No
Customer Support
Business Hours
No
Live Rep (24/7)
No
Online Support
Yes
Customer Support
Business Hours
No
Live Rep (24/7)
No
Online Support
Yes
Types of Training
Training Docs
Yes
Webinars
No
Live Training (Online)
No
In Person
No
Types of Training
Training Docs
Yes
Webinars
Yes
Live Training (Online)
Yes
In Person
No
Vendor Details
Company Name
Palo Alto Networks
Founded
2005
Country
United States
Website
www.paloaltonetworks.com/cortex/agentic-endpoint-security
Vendor Details
Company Name
Cycode
Founded
2019
Country
Israel
Website
cycode.com
Product Features
Application Security
Analytics / Reporting
No
Open Source Component Monitoring
No
Source Code Analysis
No
Third-Party Tools Integration
No
Training Resources
No
Vulnerability Detection
No
Vulnerability Remediation
No
Cybersecurity
AI / Machine Learning
No
Behavioral Analytics
No
Endpoint Management
No
IOC Verification
No
Incident Management
No
Tokenization
No
Vulnerability Scanning
No
Whitelisting / Blacklisting
No
Endpoint Protection
Activity Log
No
Antivirus
No
Application Security
No
Behavioral Analytics
No
Device Management
No
Encryption
No
Signature Matching
No
Web Threat Management
No
Whitelisting / Blacklisting
No
Product Features
Application Security
Analytics / Reporting
No
Open Source Component Monitoring
No
Source Code Analysis
No
Third-Party Tools Integration
No
Training Resources
No
Vulnerability Detection
No
Vulnerability Remediation
No
Cybersecurity
AI / Machine Learning
No
Behavioral Analytics
No
Endpoint Management
No
IOC Verification
No
Incident Management
No
Tokenization
No
Vulnerability Scanning
No
Whitelisting / Blacklisting
No
DevOps
Approval Workflow
No
Dashboard
No
KPIs
No
Policy Management
No
Portfolio Management
No
Prioritization
No
Release Management
No
Timeline Management
No
Troubleshooting Reports
No
